Diccionario TN Tecno: comprenda BitB, la técnica de ciberdelincuencia que engaña a los navegadores
La Ciberdelincuencia y su Increíble Inventiva
La ciberdelincuencia se distingue por su constante innovación, un elemento que resulta esencial para que sus ataques continúen siendo efectivos frente al avance de las medidas de seguridad y la creciente conciencia de los usuarios sobre posibles fraudes. Uno de los métodos más ingeniosos en este ámbito son los ataques denominados BitB, que han evolucionado en los últimos cinco años de ser meras amenazas teóricas a convertirse en incidentes que han afectado a usuarios reales. En este artículo, exploraremos en qué consisten estos ataques y cómo protegerse de ellos.
¿Qué Son los Ataques BitB?
El término BitB proviene de “browser in the browser”, es decir, “navegador en el navegador”. Este tipo de ataque se asemeja a las famosas mamushkas, las muñecas rusas que se ocultan dentro de unas más grandes. De manera similar, en los ataques BitB, una ventana de navegador se inserta dentro de otra para engañar a los usuarios. Esta técnica fue presentada por primera vez en 2022 por un investigador, y desde entonces se han documentado varios casos reales.
Los ataques BitB son considerados una forma avanzada de phishing, específicamente un tipo de suplantación de identidad que afecta a los navegadores más utilizados, como Google Chrome, Safari, Mozilla Firefox y Microsoft Edge. Este método utiliza el diseño web, a menudo facilitado por soluciones de inteligencia artificial, para generar sitios que parecen legítimos. Generalmente, los atacantes copian las ventanas de inicio de sesión de diferentes plataformas con el objetivo de engañar a los usuarios para que introduzcan información sensible, como nombres de usuario y contraseñas.
¿Cómo Funciona un Ataque BitB?
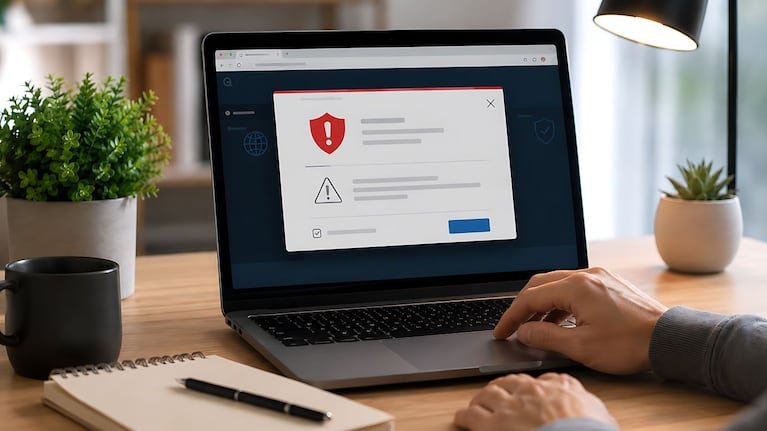
El proceso consiste en crear una ventana de navegador que confunde a la víctima. Este formulario fraudulento es idéntico al legítimo, lo cual puede hacer que muchos usuarios, desprevenidos, introduzcan su información. Además, no solo se imita la caja de entrada, sino que la barra de direcciones muestra una URL falsa que parece auténtica, aunque en realidad es solo una imagen. Una vez que la víctima proporciona su información, está es enviada directamente a los delincuentes cibernéticos que controlan el ataque.
Ejemplo Reciente de Ataques BitB
Recientemente, expertos en ciberseguridad dieron a conocer detalles sobre una campaña de phishing utilizando la técnica BitB, que se hacía pasar por varios servicios de inteligencia artificial, como ChatGPT de OpenAI, Google Gemini, Claude de Anthropic, Muse de Meta y el motor de búsqueda Perplexity. Este fraude emplea un navegador que se abre dentro del legítimo, con el objetivo de recolectar datos que permiten el acceso a distintas plataformas.
Los delincuentes ofrecían un servicio de optimización de campañas publicitarias, buscando robar credenciales y códigos de autenticación multifactor. Utilizaban ventanas de inicio de sesión falsas que, a pesar de parecer legítimas, dirigían a un dominio fraudulento. Esta plataforma no solo registraba las contraseñas introducidas, sino que también identificaba el dispositivo utilizado, permitiendo a los atacantes determinar el método de autenticación que vería la víctima.
Cómo Protegerse de los Ataques BitB
La pregunta crucial es: ¿cómo verificar la autenticidad de una ventana de inicio de sesión, considerando que las técnicas de BitB son tan efectivas? Una de las mejores defensas es utilizar un administrador de contraseñas. Como afirman los expertos de la compañía de ciberseguridad Kaspersky, estas herramientas no se autocompletarán en ventanas fraudulentas, ya que analizan la URL real en lugar de la mostrada en la barra de direcciones.
«A diferencia de un usuario humano, un administrador de contraseñas no puede ser engañado por tácticas browser-in-the-browser, ni por trucos más simples, como dominios que varían ligeramente o engaños en anuncios y ventanas emergentes», explican.
La regla para evitar caer en los engaños de BitB es simple: si el administrador de contraseñas ofrece autocompletar el formulario, es señal de que el sitio no ha sido clonado usando esta técnica.
Sumado a esta protección, es recomendable seguir las estrategias convencionales para prevenir ataques de phishing: habilitar la autenticación multifactor para añadir capas de seguridad, emplear contraseñas complejas y únicas, y mantener una actitud alerta frente a posibles engaños. Es fundamental entender que estos no son solo fraudes virtuales, sino engaños con efectos tangibles en el mundo real.